Cybersécurité · Support IT · Développement

Bonjour, je suis Rodrigue, Bienvenue, dans mon univers, entre la sécurité, les systèmes et le code.

Diplômé en informatique de l'UQAC (2026), je travaille à la rencontre de trois métiers : la cybersécurité, où j'analyse et priorise les incidents ; le support et l'administration des systèmes, où j'accompagne les utilisateurs et maintiens les environnements en service ; et le développement, où je conçois des applications pensées sécurisées dès la première ligne. Une même conviction les relie : la sécurité n'a de valeur que si les systèmes restent utilisables.
Découvrir mon travail Mon CV (PDF)
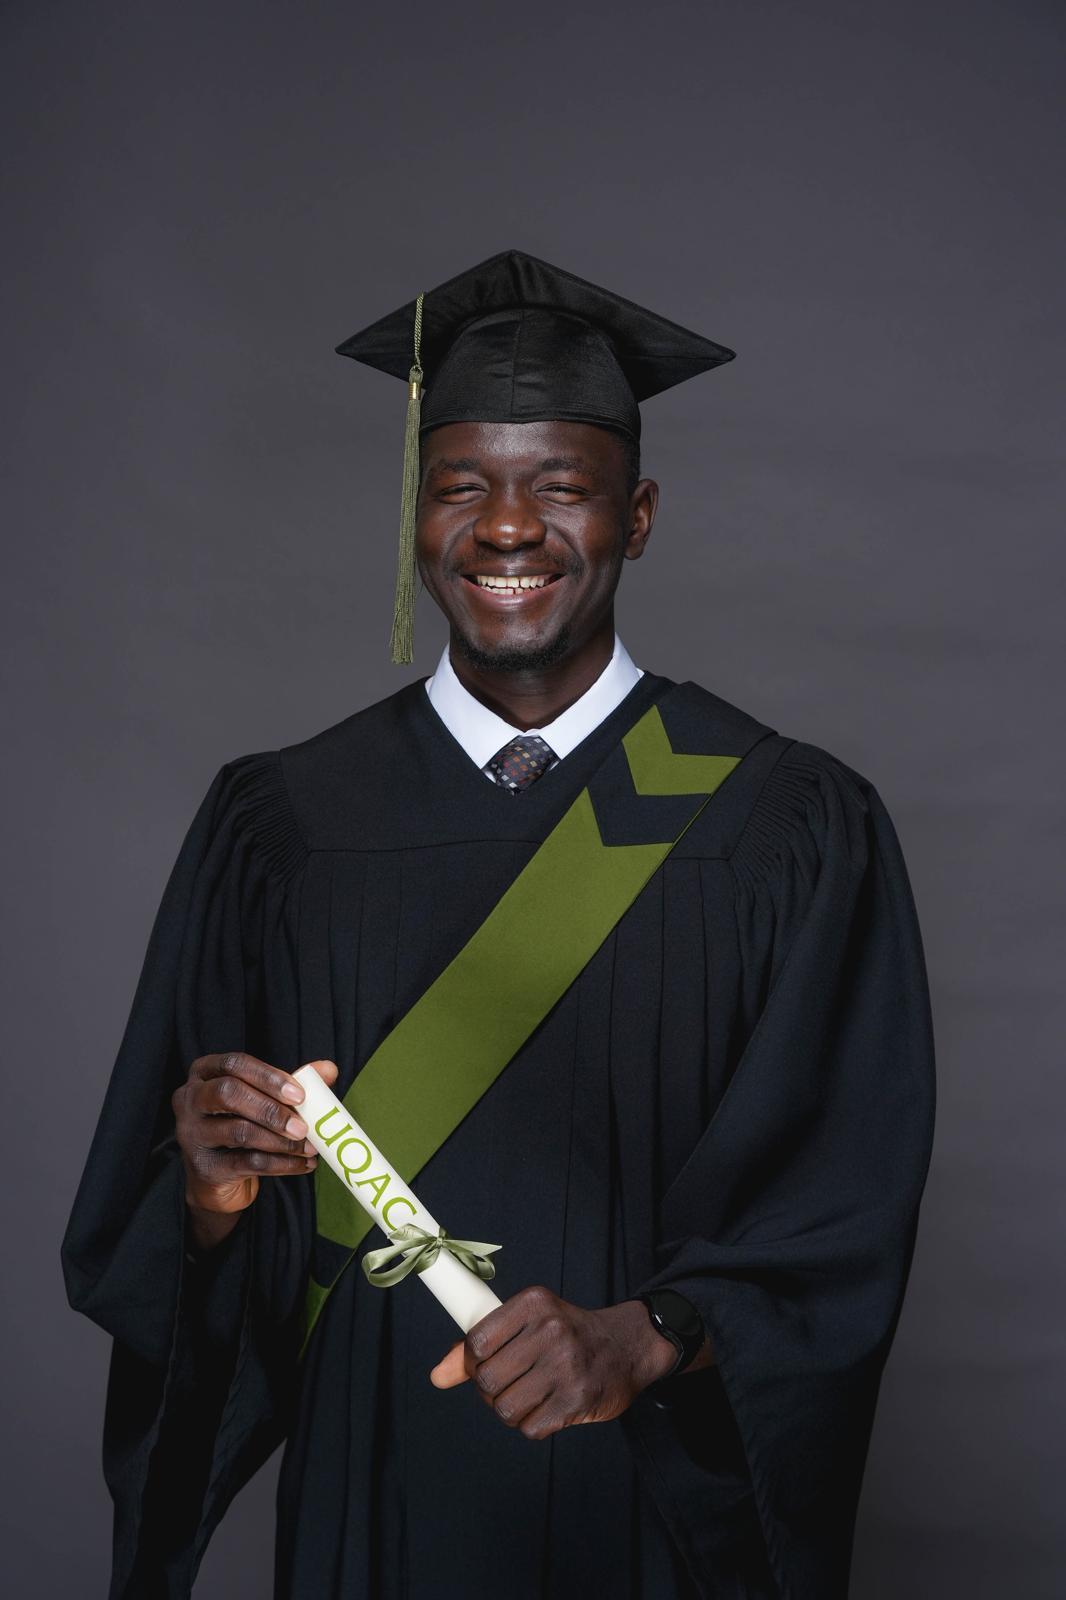
Portrait de Rodrigue Ilboudo
Un profil hybride

Trois expertises complémentaires, une même exigence : la sécurité.

01
Cybersécurité

Détection, analyse et réponse aux incidents. Monitoring SIEM, corrélation d'alertes et cartographie des menaces.

Azure Sentinel WAZUH MITRE ATT&CK
Projets sécurité CV Cybersécurité
02
Support IT et Infra

4 ans de terrain : administration réseau et systèmes, gestion des comptes et des incidents en environnement bancaire.

Active Directory VPN DNS MFA Windows Server
Mon parcours CV Support IT
03
Développement

Applications web sécurisées et intégrations d'IA : Python / Flask, APIs OpenAI et Google Cloud Vision.

Python Flask OpenAI API
Projets dev CV Développement
Ma boîte à outils
Azure WAZUH MITRE ATT&CK KQL Elastic SIEM Python PowerShell Wireshark Active Directory Flask OpenAI API

Compétences

Projets sélectionnés

6 projet(s) affiché(s).

aperçu
SECURITE APPLICATIVE· 2024
SYSTEME AUTHENTIFICATION WEB

Application flask avec hachage Bcryt, controle d'acces RBAC (admin /client 1/ client 2), tableau de bord d'administrateur, verrouillage apres 3 tentattives, validation regex cote serveur rt gestion de sessions securisees. lien https://github.com/mano4k/Systeme_authentification_web_securise

PythonflaskSQLiteBCRYPTRBAC
Voir le projet →
aperçu
Analyse Cyberdéfense· 2025
Évaluation de vulnérabilités et chaîne d'attaque

Ce projet consiste à réaliser un audit de sécurité complet sur un périmètre réseau attribué, à l'aide du scanner Tenable Nessus déployé sur une machine virtuelle dédiée. Après configuration et exécution du scan, les résultats sont extraits au format CSV pour analyse. Deux vulnérabilités sont ensuite sélectionnées afin de construire une chaîne d'attaque (vulnerability chaining), démontrant comment un attaquant enchaîne un point d'entrée et une escalade. Le risque global de cette chaîne est quantifié par un calcul CVSS détaillé et justifié. Enfin, les correctifs officiels disponibles dans la NVD sont recherchés et documentés pour constituer un plan de remédiation.

CVSSCVETenable NessusNVD
Voir le projet →
aperçu
Cybersécurité Analyst SOC SIEM / Détection· 2025
Détection d'attaques par force brute avec un SIEM (Wazuh)

Ce projet consiste à déployer et configurer la solution SIEM Wazuh afin de centraliser et analyser les événements de sécurité d'un environnement supervisé. Une attaque par force brute est ensuite simulée contre un service d'authentification (SSH ou RDP) pour éprouver les capacités de détection de l'outil. Wazuh identifie l'attaque en corrélant les échecs d'authentification successifs et génère les alertes correspondantes. L'analyse de ces alertes permet de comprendre les mécanismes de corrélation, les seuils de déclenchement et la valeur d'un SIEM dans la détection en temps réel des accès non autorisés.

SIEM (Wazuh)Analyse de logsCorrelation d'd'événementsconfiguration agents/manager.
Voir le projet →
aperçu
IA FULL STACk· 2025
Assistant Pedagogique IA

Application web qui convertit des supports de cours en expérience d'apprentissage : génération automatique de QCM (10 questions) avec correction et feedback pédagogique personnalisé par LLM, synthèse vocale du résumé (OpenAI TTS), extraction multi-format et sessions serveur sécurisées.

OenAIpythonflask
Voir le projet →
aperçu
Analyse Cyberdéfense· 2026
ontology-vcdb derivation rules inference SWRL

Ce projet transforme les règles d'association statistiques découvertes par FP-Growth sur la VERIS Community Database (VCDB) en règles d'inférence OWL/SWRL formelles, chargeables dans Protégé et exécutables par un raisonneur en logique de description (HermiT, Pellet). Le résultat est une ontologie autoporteuse qui, à partir d'un ensemble d'actions VERIS observées sur un incident, infère automatiquement le ou les patrons d'attaque auxquels l'incident appartient.

VCDBOWL/SWLVERISMITRE ATTAQUE
Voir le projet →
aperçu
Cybersécurité Analyst SOC· 2025
Automatisation de la mise en correspondance entre journaux SIEM, techniques MITRE ATT&CK # et la base de données VERIS pour l’identification d’incidents de sécurité.

Script Python qui automatise la corrélation entre les alertes de sécurité et les référentiels de menaces standardisés. L'outil importe les alertes exportées depuis Wazuh, les met en correspondance avec le mapping officiel MITRE ATT&CK ↔ VERIS pour identifier les techniques d'attaque associées, puis extrait les capacités (capabilities) concernées. Ces résultats sont ensuite confrontés à la base VCDB (VERIS Community Database) afin d'analyser la fréquence réelle et l'impact historique de ces techniques dans des incidents documentés. Le tout est exporté en rapports CSV exploitables.

pythonMITRE ATTACKVERISAnalyse de donnees d'incidentsreporting
Voir le projet →
Un projet confidentiel est masqué. Les recruteurs avec un code d'accès peuvent le consulter. Entrer un code

Certifications

AZ900
Azure fondamentale
Azure
2026 ·
S+
CompTIA Security+
compTIA
2026 · en cours

Parcours

2023-2026
Baccalauréat - Informatique obtenuExpérience
Université du Québec à Chicoutimi (UQAC)

Bases de données et systèmes d'information, Réseaux et systèmes d'exploitation, Sécurité informatique, Intelligence artificielle, Développement web et applications

2022
Assistant administration système & technologiesExpérience
Première Agence de MicroFinance (PAMF) Burkina Faso

Surveillance quotidienne des systèmes, des sauvegardes et des traitements automatisés (batchs de fin de journée, traitements comptables) Gestion des comptes et des habilitations dans Active Directory et les applications métiers, Gestion du parc informatique, Application des politiques de sécurité de l'établissement, Sensibilisation des utilisateurs aux bonnes pratiques (hameçonnage, mots de passe, données sensibles), Participation aux tests lors des mises à jour applicatives et des migrations

2021
IT Support TechnicianExpérience
Coris Banque · Burkina Faso

Réception des demandes des employés (conseillers, caissiers, back-office, succursales) par téléphone, courriel ou portail ITSM, Support des applications bancaires(Assistance sur les applications cœur métier : système bancaire central (core banking), logiciels de crédit, d'ouverture de compte, de conformité Équipements spécifiques au secteur : Support de premier niveau sur les guichets automatiques (GAB/ATM) : incidents de communication, bourrages signalés, Gestion des accès et des habilitations: Création, modification et révocation de comptes dans Active Directory et les applications bancaires

2020
Stagiaire - Support techniqueExpérience
UBA · Burkina Faso

Gestion des accès et des comptes (Active Directory), Installation et configuration ( Préparation et déploiement de postes de travail) Escalade et suivi ( Suivi des tickets jusqu'à la clôture et confirmation de résolution auprès de l'utilisateur), Documentation et amélioration continue.

2018 - 19
Technicien réseauxExpérience
Breizh Technology - Burkina Faso

Maintenance equipements informatique( ordinateurs, serveurs, routeurs), installation panneau de brassage, interconnexion BLR. configurations routeurs Cisco, VPN, DNS, protocles de routage

2015 - 18
Ingénieur de Travaux Réseaux et Système de TélècommunicationsExpérience
ISGE-BF Burkina Faso

Fondamentaux des réseaux, systèmes et télécommunications.

Au-delà de la technique

Avant la cybersécurité, j'ai occupé des rôles très différents ; chacun m'a appris quelque chose que j'utilise encore aujourd'hui.

Expériences complémentaires
CEO Conciergerie R.H. Soutongnoma

Rigueur, ponctualité et sens des responsabilités au quotidien.

Technicien en sécurité incendie

Discipline directement transférable à la gestion d'incidents.

Ce qui me définit
Rigoureux et méthodique
Sang-froid en situation d’incident
Sens du service
Apprenant continu

Travaillons ensemble

Une idée, un poste, une collaboration ? Écrivez-moi.

Coordonnées

Mes coordonnées directes sont réservées. Connectez-vous ou entrez un code recruteur.

Déverrouiller